Deshazte del virus del teclado al instante con Xiaomi Security
hace 10 meses · Actualizado hace 10 meses
Xiaomi ha confirmado la solución al fallo que provocaba la ventana del teclado abierta de forma automática en el Redmi Note 14 Pro+ 5G, mejorando la estabilidad y la seguridad para la experiencia del usuario. El fallo se detectó en OS3.0.2.0.WOPMIXM, reportado por usuarios en la comunidad y a través de diagnósticos internos.
Causa raíz del problema de ventana emergente automática del teclado
Tras un análisis técnico exhaustivo, los ingenieros de Xiaomi concluyen que la anomalía no fue provocada por Xiaomi HyperOS en sí, sino por una aplicación de terceros maliciosa. La aplicación identificada, “tf.tap.fama”, ocultaba su icono y se ejecutaba en segundo plano sin interacción del usuario. Este comportamiento permitía activar servicios de entrada a nivel del sistema, haciendo que el teclado apareciera automáticamente.
La app maliciosa empleó técnicas de superposición y abuso de accesibilidad para interactuar con el sistema. En general, esto podía interferir en campos de entrada seguros y servicios de texto, afectando la usabilidad diaria. Según la investigación, los dispositivos sin dicha aplicación no se vieron afectados.
Solución oficial y pasos de protección del usuario
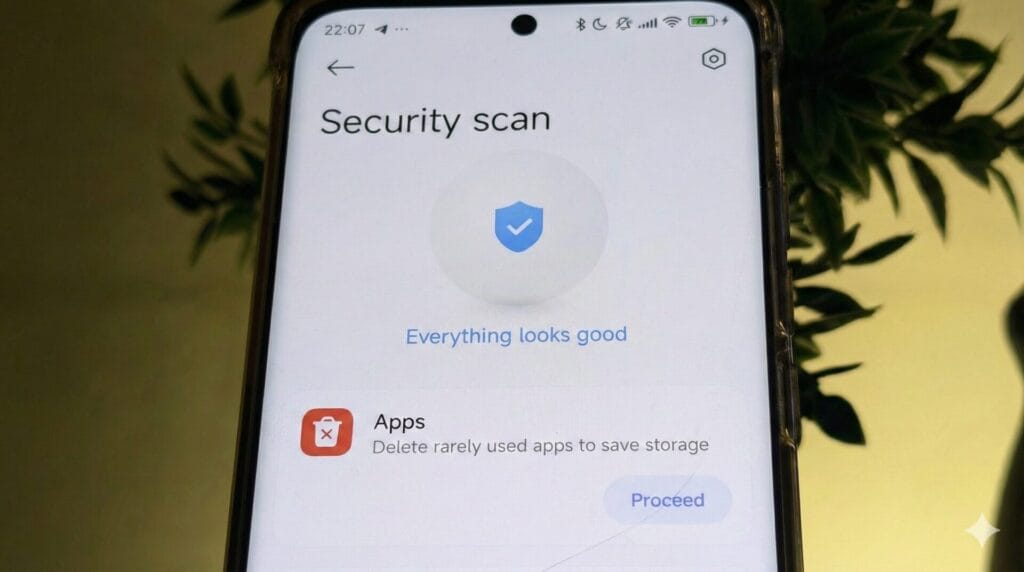
La empresa recomienda a los usuarios afectados tomar medidas inmediatas mediante la propia aplicación de seguridad del dispositivo. Esta solución es compatible con el Redmi Note 14 Pro+ 5G y no requiere degradación del sistema ni restablecimiento de fábrica.
Acciones recomendadas:
- Actualiza la aplicación de seguridad a la última versión global
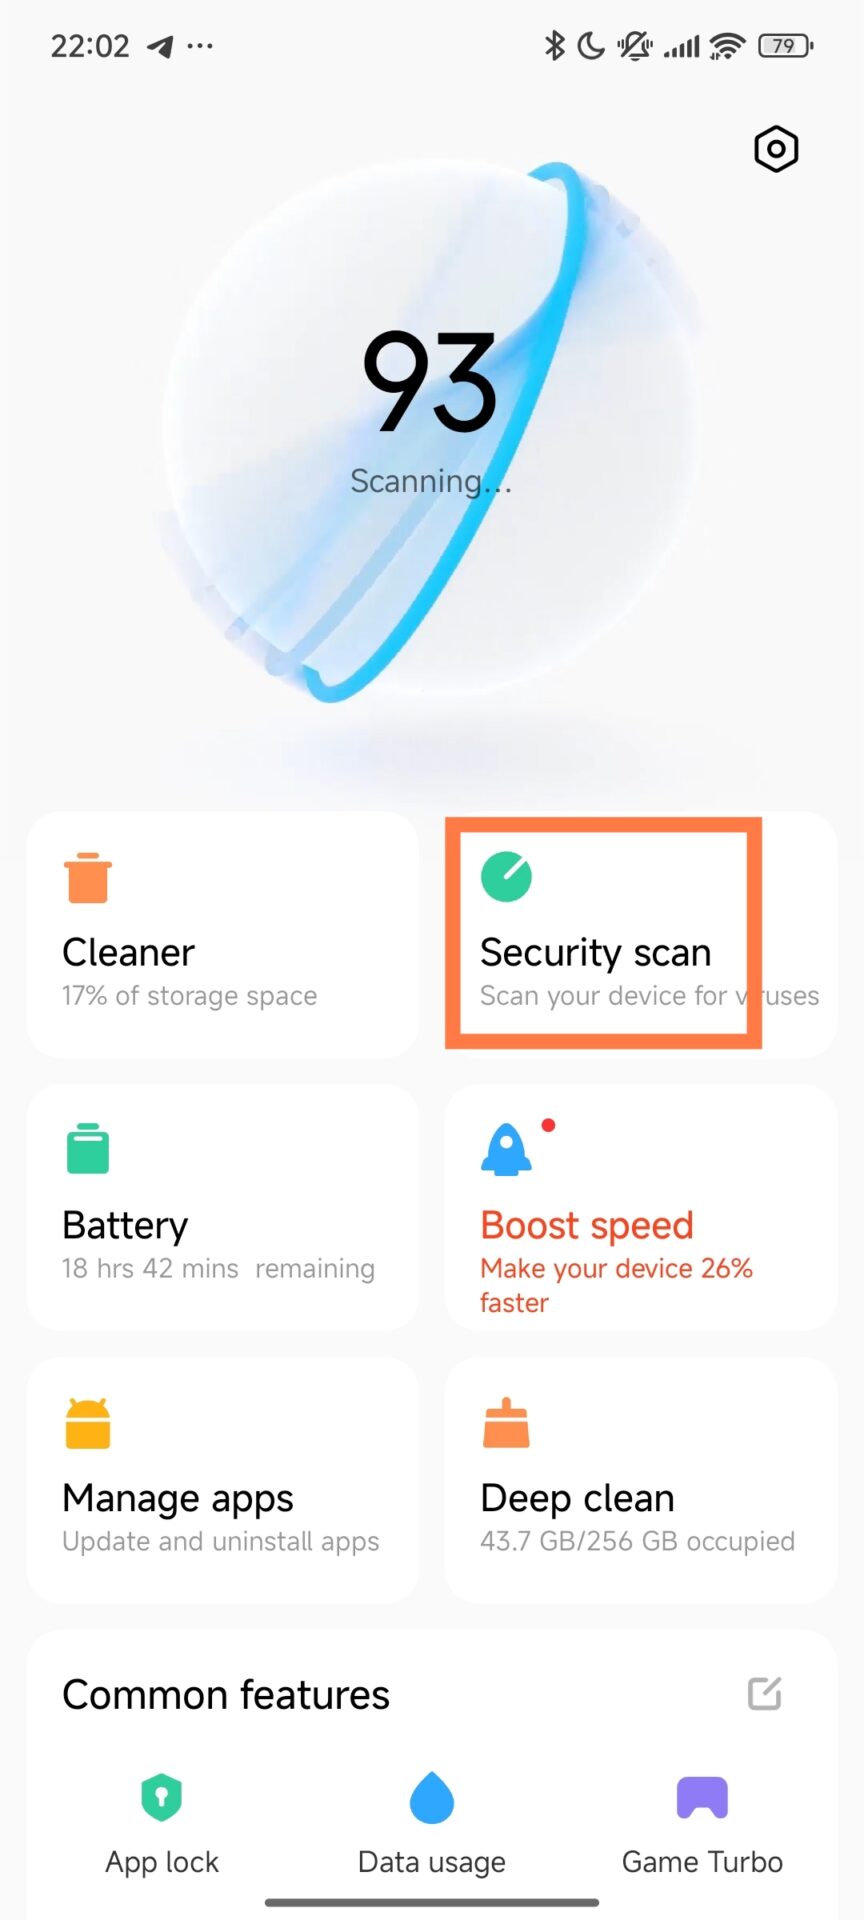
- Abrir la Seguridad aplicación en el dispositivo
- Ejecutar un análisis completo de malware del sistema
- Detectar y desinstalar tf.tap.fama
- Tras eliminarla, reiniciar el dispositivo
Este procedimiento elimina el servicio en segundo plano oculto y restablece las funciones normales del teclado. Xiaomi continúa fortaleciendo los mecanismos de protección en tiempo real dentro de Xiaomi HyperOS para evitar incidentes similares en futuras actualizaciones.

Te puede interesar:

Resumen del impacto en dispositivos y software
Más tarde se confirmó que el problema tuvo un alcance limitado y no afectó a la línea general de teléfonos Redmi o Xiaomi, sino a una configuración muy concreta.
Detalles clave:
- Dispositivo afectado: Redmi Note 14 Pro+ 5G
- Versión afectada: OS3.0.2.0.WOPMIXM
- Tipo de problema: Ventana emergente automática del teclado
- Causa: Aplicación maliciosa de terceros
- Estado fijo: Solucionado mediante verificación de seguridad y eliminación de la app
Xiaomi mantiene una estrategia de seguridad proactiva para garantizar que los dispositivos permanezcan estables y protegidos frente a comportamientos en segundo plano no autorizados.
Gracias por confiar en nosotros y recuerda que puedes seguirnos en nuestras redes sociales tanto en nuestro grupo de ayuda en Telegram, Instagram, Facebook y Twitter para estar al tanto de las últimas noticias y novedades de Xiaomi. Si tienes alguna consulta estaremos encantados de poder ayudarte.
Últimos lanzamientos de la semana en Xiaomi:

Xiaomi Pad 9: Últimas actualizaciones del sistema
El Snapdragon 625 sigue vivo y el Xiaomi Mi A1 recibe Android 17
Xiaomi lanza termo de titanio Mijia de 500 ml con separación para té por 28 dólares
